NIS2 nedir, AB’ye tedarik eden Türk firmalarını etkiler mi?
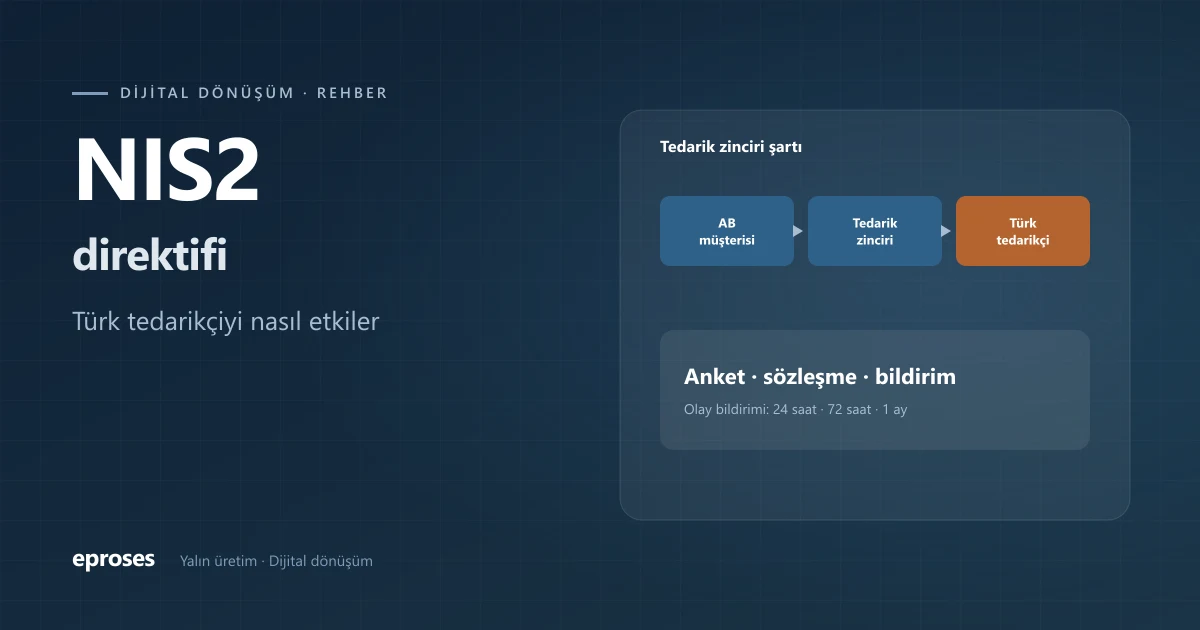
NIS2, Avrupa Birliği’nin (AB) 2022/2555 sayılı direktifidir; enerji, ulaşım, sağlık, dijital altyapı ve bazı imalat dalları gibi sektörlerdeki orta ve büyük ölçekli kuruluşlara siber güvenlik risk yönetimi ve olay bildirimi yükümlülüğü getirir. AB’de kuruluşu olmayan Türk firmalarına çoğunlukla doğrudan değil, kapsamdaki AB müşterilerinin tedarik zinciri güvenliği şartları üzerinden dolaylı yansır.
NIS2 direktifi nedir?
Arkadaşlar, NIS2’nin açık adı Directive (EU) 2022/2555; Birlik genelinde yüksek ortak siber güvenlik seviyesi için tedbirleri düzenleyen direktif. 14 Aralık 2022 tarihli, Ocak 2023’te yürürlüğe girdi. Üye devletlerin bunu 17 Ekim 2024’e kadar kendi iç hukukuna aktarması gerekiyordu; önceki NIS direktifi de 18 Ekim 2024 itibarıyla yürürlükten kalktı.
Burada önemli bir ayrıntı var: Direktif doğrudan uygulanmaz, her üye devlet kendi yasasını çıkarır. Aktarım bütün ülkelerde aynı takvimle ilerlemedi; müşterinizin bulunduğu ülkedeki yasanın durumu, size gelecek şartların ne zaman ve ne kadar sıkı geleceğini belirliyor. Bu yüzden ülke bazında güncel düzenlemeyi kontrol edin.
NIS2 kimleri kapsar? Sektörler ve büyüklük
Direktif kapsamı iki ekte sayıyor ve kural olarak orta ve büyük ölçekli kuruluşlara uygulanıyor. Kuruluşlar “temel” ve “önemli” olarak ikiye ayrılıyor; denetim ve yaptırım rejimi buna göre farklılaşıyor.
- Yüksek kritiklikte sektörler (Ek I): enerji, ulaşım, bankacılık, finansal piyasa altyapıları, sağlık, içme suyu, atık su, dijital altyapı, BT hizmet yönetimi, kamu yönetimi, uzay.
- Diğer kritik sektörler (Ek II): posta ve kargo, atık yönetimi, kimyasallar, gıda, dijital hizmet sağlayıcılar, araştırma ve imalat.
- İmalatta kapsam: tıbbi cihazlar; bilgisayar, elektronik ve optik ürünler; elektrikli ekipman; makine ve ekipman; motorlu kara taşıtları; diğer ulaşım araçları.
NIS2 Türk firmalarını etkiler mi?
Kısa cevap: Çoğu Türk firmasını doğrudan değil, müşterisi üzerinden etkiler. Biz sahada en sık şu durumla karşılaşıyoruz: Almanya’ya ya da İtalya’ya makine, otomotiv parçası, elektrik ekipmanı tedarik eden bir firmaya müşterisinden uzun bir güvenlik anketi ve yeni sözleşme maddeleri geliyor. Anketin altında NIS2 yazıyor.
- Doğrudan etki: AB’de şirketiniz, şubeniz ya da tesisiniz varsa ve o birim kapsamdaki bir sektörde, ilgili büyüklükteyse o üye devletin yasası size de uygulanabilir.
- Temsilci yükümlülüğü: AB’de kuruluşu olmadan Birlik’e hizmet veren bazı dijital hizmet sağlayıcıları (bulut, veri merkezi, yönetilen hizmet sağlayıcılar gibi) AB içinde bir temsilci atamak zorunda.
- Dolaylı etki: Kapsamdaki AB müşterisi, tedarik zinciri güvenliğinden kendisi sorumlu olduğu için bu sorumluluğu sözleşmeyle size yansıtır.
Tedarik zinciri güvenliği nedir? Müşteriniz sizden ne isteyecek?
Direktifin 21. maddesi, kapsamdaki kuruluşun tedarikçileriyle ilişkisindeki güvenlik risklerini de yönetmesini istiyor. Yani müşteriniz sizin sisteminize bağlanan, verisini işleyen, ürününe yazılım koyan bir tedarikçi olarak sizi risk listesine yazıyor. Sahada gelen talepler genellikle şunlar oluyor:
- Güvenlik anketi: MFA, yama, yedek, erişim yönetimi, eğitim, olay yönetimi soruları.
- Olay bildirimi maddesi: Sizde yaşanan ve müşteriyi etkileyebilecek bir olayı kaç saat içinde bildireceğiniz.
- Uzaktan erişim şartları: Müşteri sistemine bağlanan çalışanınızın kim olduğu, nasıl doğrulandığı.
- Ürün güvenliği: Teslim ettiğiniz cihaz ya da yazılımda açıkların nasıl takip edilip kapatıldığı.
- Belge ya da kanıt: ISO 27001 belgesi, denetim raporu ya da yazılı politika.
NIS2’nin 10 asgari tedbiri nelerdir?
21. maddenin ikinci fıkrası, kapsamdaki kuruluşların en az alması gereken tedbirleri on başlıkta sayıyor. Tedarikçi olarak size gelen anket de çoğu zaman bu başlıkların aynısı:
- Risk analizi ve bilgi sistemleri güvenlik politikaları.
- Olay yönetimi.
- İş sürekliliği: yedek yönetimi, felaket kurtarma ve kriz yönetimi.
- Tedarik zinciri güvenliği.
- Sistemlerin tedarik, geliştirme ve bakımında güvenlik; açıklık yönetimi ve bildirimi.
- Tedbirlerin etkinliğini değerlendirme politikaları.
- Temel siber hijyen uygulamaları ve siber güvenlik eğitimi.
- Kriptografi ve gerektiğinde şifreleme politikaları.
- İnsan kaynakları güvenliği, erişim kontrolü ve varlık yönetimi.
- Çok faktörlü doğrulama (MFA) ya da sürekli kimlik doğrulama, güvenli ses, görüntü ve metin iletişimi.
NIS2 olay bildirimi: 24 saat, 72 saat, 1 ay
Direktifin 23. maddesi kapsamdaki kuruluşa önemli bir olayı öğrendikten sonra 24 saat içinde erken uyarı, 72 saat içinde olay bildirimi ve bildirimden sonra en geç bir ay içinde nihai rapor yükümlülüğü getiriyor. Bu süreler müşterinizin yetkili makama karşı süreleri.
Örnek verelim: Müşteriniz 24 saat içinde erken uyarı yapmak zorundaysa, olayı sizden öğrenmesi gereken süre bundan kısa olmak zorunda. Sözleşmeye “tedarikçi olayı öğrendikten sonra 24 saat içinde bildirir” yazılırsa ve sizde hafta sonu kimse bakmıyorsa, cuma akşamı başlayan bir olayı pazartesi sabahı fark ettiğinizde 24 saati çoktan aşmış olursunuz: cuma 18.00’den pazartesi 08.00’e 62 saat geçmiştir. Bildirim maddesini imzalamadan önce kim, hangi saatte, nasıl haber verecek; onu yazın.
AB’ye tedarik eden Türk firması NIS2’ye nasıl hazırlanır? Adım adım
Biz bu hazırlığı, müşteriden gelecek anketi beklemeden aşağıdaki sırayla kuruyoruz:
- 1. Müşteri listesini çıkarın: AB’de hangi müşteriniz hangi ülkede, hangi sektörde? Kapsamda olma ihtimali yüksek olanları işaretleyin.
- 2. Kendi durumunuzu kontrol edin: AB’de kuruluşunuz ya da dijital hizmetiniz var mı? Varsa doğrudan kapsam için hukuki görüş alın.
- 3. 10 asgari tedbiri kendi işletmenize uyarlayın ve “var, kısmen var, yok” diye işaretleyin.
- 4. Önce temel hijyeni kapatın: MFA, yama düzeni, test edilmiş yedek, envanter, yetki gözden geçirmesi.
- 5. Olay yönetimi ve bildirim akışını yazın; mesai dışı kimin aranacağını belirleyin.
- 6. Kendi tedarikçilerinize bakın: Sizin dış BT firmanız ve yazılım sağlayıcınız da zincirin halkası.
- 7. Kanıt dosyası hazırlayın: politika, eğitim kaydı, yedek testi tutanağı. İsterseniz bu düzeni ISO 27001 ile belgelendirin.
Güven, zincirin her halkasında emekle kurulur
NIS2 bir AB direktifi ama sahadaki karşılığı, yıllardır aynı müşteriye güvenle ürün gönderen ekibin bu güveni kanıtlayabilmesi. Siz de AB müşterilerinizden gelen NIS2 taleplerine hazırlıklı olmak isterseniz bizimle iletişime geçebilirsiniz. Sormak istediğiniz her konuda gerekli desteği vermeye hazırız.
Sık sorulan sorular
NIS2 direktifi nedir?
NIS2, AB’nin 14 Aralık 2022 tarihli ve 2022/2555 sayılı siber güvenlik direktifidir. Kapsamdaki sektörlerde faaliyet gösteren orta ve büyük ölçekli kuruluşlara risk yönetimi tedbirleri, olay bildirimi ve yönetimin sorumluluğu konularında yükümlülük getirir. Üye devletler direktifi kendi yasalarıyla uygular.
NIS2 ne zaman yürürlüğe girdi?
Direktif Ocak 2023’te yürürlüğe girdi. Üye devletlerin iç hukuka aktarım süresi 17 Ekim 2024’te doldu ve önceki NIS direktifi 18 Ekim 2024 itibarıyla yürürlükten kalktı. Ülkelerin aktarım durumu farklı olduğu için ilgili ülkenin güncel yasasını kontrol edin.
NIS2 Türkiye’deki firmalara uygulanır mı?
Türkiye AB üyesi olmadığı için direktif Türkiye’deki firmalara doğrudan uygulanmaz. Ancak AB’de kuruluşu olan firmalar o ülkenin yasasına tabi olabilir; AB’ye tedarik eden firmalar ise kapsamdaki müşterilerinin tedarik zinciri güvenliği şartları üzerinden sözleşmeyle bu yükümlülüklerin bir kısmını üstlenir.
NIS2 tedarik zinciri güvenliği ne demek?
Direktifin 21. maddesi, kapsamdaki kuruluşun doğrudan tedarikçileri ve hizmet sağlayıcılarıyla ilişkisinden doğan güvenlik risklerini yönetmesini ister. Bu yüzden müşteriler tedarikçilerine güvenlik anketi gönderir, olay bildirimi ve uzaktan erişim şartlarını sözleşmeye ekler.
NIS2 için ISO 27001 belgesi yeterli mi?
ISO 27001, NIS2’nin istediği risk yönetimi tedbirlerinin büyük kısmıyla örtüşür ve tedarikçi olarak kanıt sunmayı kolaylaştırır. Ancak NIS2’deki olay bildirimi süreleri ve yönetimin sorumluluğu gibi şartlar ayrıca ele alınmalıdır; tek başına uyum garantisi sayılmaz.
İlgili hizmet: Bilgi teknolojileri