Fidye yazılımı nasıl önlenir? KOBİ için asgari koruma listesi
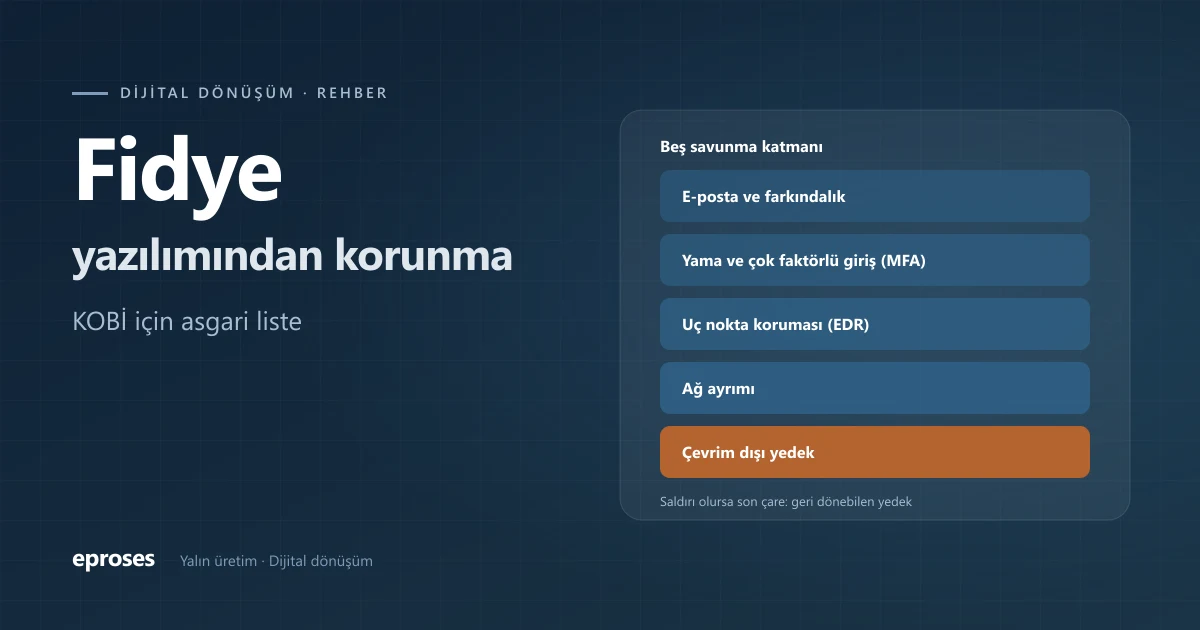
Fidye yazılımı en çok beş şeyle önlenir: güncel yamalar, tüm uzaktan erişimde çok faktörlü doğrulama, uç noktalarda EDR, yetkilerin daraltılması ve saldırganın ulaşamayacağı çevrim dışı ya da değiştirilemez yedek. Literatürde ransomware denen fidye yazılımı, dosyaları şifreleyip ya da verileri kopyalayıp açmak veya yaymamak karşılığında para isteyen zararlı yazılımdır.
Fidye yazılımı nedir, neden KOBİ’leri hedefliyor?
Arkadaşlar, fidye yazılımı (ransomware) bir sabah bilgisayarı açtığınızda dosyalarınızın açılmaması, ekranda bir not ve ödeme talebiyle karşınıza çıkar. Son yıllarda buna ikinci bir baskı eklendi: veriler şifrelenmeden önce kopyalanıyor ve “ödemezseniz yayımlarız” deniyor. Yani iyi bir yedek tek başına her derde çare olmuyor, ama yine de en önemli kurtuluş yolu.
Biz sahada şunu görüyoruz: Saldırgan büyük şirketi seçmekten çok, kapısı açık olanı buluyor. Yaması yapılmamış bir uzak masaüstü, herkesin aynı şifreyi kullandığı bir yönetici hesabı, sunucuyla aynı ağda duran yedek diski olan küçük işletme, büyük bir şirketten çok daha kolay hedef. Bu yüzden konu “bizim neyimizi alacaklar” sorusu değil; ERP’niz, cari kayıtlarınız, üretim planınız birkaç gün açılmazsa ne olur sorusu.
Fidye yazılımı nasıl bulaşır?
Saldırı tekniklerine girmeyeceğiz; savunmayı kurmak için kapıların hangileri olduğunu bilmek yeterli. Sahada en sık karşılaştığımız giriş noktaları şunlar:
- E-posta eki ya da bağlantısı: fatura, kargo, ihale belgesi görünümünde gelen dosyalar.
- İnternete açık bırakılmış uzak masaüstü ve VPN girişleri, özellikle çok faktörlü doğrulama olmadan.
- Yaması yapılmamış sunucu, güvenlik duvarı ya da VPN cihazı.
- Başka bir yerde sızmış ve burada da kullanılan şifreler.
- Destek veren dış firmanın ya da tedarikçinin uzaktan erişim aracı.
Fidye yazılımına karşı koruma: KOBİ için asgari liste
Bu listeyi “olsa iyi olur” değil, “olmadan olmaz” diye okuyun. Her maddenin karşısına sorumlu bir kişinin adını yazın:
- 1. Yedek: En az bir kopya çevrim dışı ya da değiştirilemez (immutable) olsun ve geri dönüşü düzenli test edilsin. Ayrıntısını 3-2-1 yedekleme kuralı rehberimizde anlattık.
- 2. Çok faktörlü doğrulama (MFA, Multi-Factor Authentication): E-posta, VPN, uzak masaüstü ve tüm yönetici hesaplarında zorunlu.
- 3. Yama: İşletim sistemi, güvenlik duvarı, VPN cihazı ve internete açık her uygulama için aylık yama günü; kritik açıklarda beklemeden.
- 4. EDR (Endpoint Detection and Response, uç nokta tespit ve müdahale): Klasik antivirüsün ötesinde, bilgisayardaki şüpheli davranışı görüp durduran yazılım. Birinin bu uyarıları gerçekten izlemesi gerekiyor.
- 5. Yetki: Kullanıcılar günlük işini yönetici yetkisiyle yapmasın. Herkes sadece işinin gerektirdiği klasöre erişsin.
- 6. Uzaktan erişim: Uzak masaüstünü doğrudan internete açmayın; VPN ve MFA arkasına alın, kullanılmayan erişimleri kapatın.
- 7. Ağ ayrımı: Yedek sistemi, üretim makineleri ve misafir ağı ofis bilgisayarlarıyla aynı ağda durmasın.
- 8. E-posta filtresi ve farkındalık: Şüpheli eki açmadan önce sorabilecekleri birinin olduğunu çalışanlara söyleyin.
- 9. Envanter: Hangi sunucu, hangi bilgisayar, hangi dış firma erişimi var; listesi yoksa korunamaz.
Fidye yazılımı nasıl anlaşılır? Erken işaretler
Şifreleme çoğu zaman saldırının son adımıdır; öncesinde iz bırakır. Şu işaretleri gören arkadaşımızın kimi arayacağını bilmesi gerekiyor:
- Dosya uzantılarının topluca değişmesi, dosyaların açılmaması.
- Klasörlerde aynı adla çoğalan not ya da metin dosyaları.
- Gece saatlerinde tanımadığınız hesapla yapılan girişler, yeni oluşturulmuş yönetici hesabı.
- Antivirüs ya da EDR’nin kendiliğinden kapanmış olması.
- Yedekleme işinin birden hata vermeye başlaması ya da yedeklerin silinmeye çalışılması.
Fidye yazılımı bulaştı, ne yapmalıyım? İlk saatler
Panikle yapılan ilk hareket çoğu zaman en pahalısı oluyor. Önceden yazılmış ve herkesin bildiği kısa bir akış olmalı:
- 1. Etkilenen bilgisayarın ağ kablosunu çekin, kablosuz bağlantısını kapatın. Bilgisayarı kapatmayın; inceleme için iz kaybolabilir.
- 2. BT sorumlusunu ve yönetimi arayın; olay sorumlusu kim, önceden belli olsun.
- 3. Yedek sistemini hemen ağdan ayırın, yedeklerin sağlam olup olmadığını kontrol edin.
- 4. Tüm yönetici şifrelerini temiz bir cihazdan değiştirin.
- 5. Ne zaman, ne görüldü, kim ne yaptı; saat saat not tutun.
- 6. Kişisel veri etkilendiyse KVKK bildirim yükümlülüğünü değerlendirin.
- 7. Temizlemeden önce giriş noktası bulunmalı; aksi halde geri yüklediğiniz sistem tekrar şifrelenir.
Fidye yazılımından kurtulma: ödemek çözüm mü?
Fidyeyi ödemek, verinin geri geleceğini ya da yayımlanmayacağını garanti etmiyor; ödeme yapan işletmenin yeniden hedef alınma riski de var. Gerçek kurtuluş yolu temiz bir yedekten geri dönmek. Bu yüzden korumanın asıl sorusu “yedek alıyor muyuz” değil, “saldırgan yedeğe ulaşamaz mı ve geri yükleme kaç saat sürer” sorusudur.
Örnek verelim: Yedek her gece 23.00’te alınıyor, saldırı ertesi gün 16.00’da fark ediliyor. Son temiz yedek 17 saat önceye ait; 23.00’ten 16.00’ya kadar girilen sipariş, fatura ve üretim kayıtları elle yeniden girilecek. Bu kabul edilebilir mi, değil mi; buna yönetim önceden karar vermeli. Bu kararın adı RPO’dur (Recovery Point Objective, kurtarma noktası hedefi); felaket kurtarma planı rehberimizde ayrıntılı anlattık.
Fidye yazılımı ve KVKK: bildirim gerekir mi?
Fidye yazılımı müşteri, personel ya da tedarikçi kişisel verilerini etkilediyse bu bir kişisel veri ihlalidir. Kişisel Verileri Koruma Kurulu’nun 24 Ocak 2019 tarihli ve 2019/10 sayılı kararına göre veri sorumlusu, ihlali öğrendiği andan itibaren gecikmeksizin ve en geç 72 saat içinde Kurul’a bildirmelidir; etkilenen kişilere de makul en kısa sürede bildirim yapılır.
Bu yüzden olay akışınızda “kişisel veri etkilendi mi” sorusunu kimin cevaplayacağı ve bildirimi kimin yapacağı yazılı olmalı. Mevzuat değişebilir; uygulamadan önce güncel düzenlemeyi ve Kurul’un sitesindeki bildirim formunu kontrol edin.
Korumayı kuranın emeği görünmez kalmamalı
Bilgi güvenliği iyi gittiğinde kimsenin fark etmediği bir iştir. Gece yamayı yapan, yedeğin döndüğünü test eden, şüpheli e-postayı açmadan soran arkadaşlarımız işletmeyi sessizce ayakta tutuyor. Bu listeyi uygulamak, onların emeğini düzenli ve görünür bir hale getirmek demek.
Siz de fidye yazılımına karşı mevcut durumunuzu bu listeyle gözden geçirmek isterseniz bizimle iletişime geçebilirsiniz. Sormak istediğiniz her konuda gerekli desteği vermeye hazırız.
Sık sorulan sorular
Fidye yazılımı nasıl önlenir?
Güncel yamalar, e-posta ve uzaktan erişimde çok faktörlü doğrulama, uç noktalarda EDR, daraltılmış kullanıcı yetkileri, ayrılmış ağ ve saldırganın ulaşamayacağı çevrim dışı ya da değiştirilemez yedek birlikte uygulanmalıdır. Tek bir ürün tek başına yeterli değildir.
Fidye yazılımı nasıl bulaşır?
En sık giriş noktaları; zararlı e-posta ekleri ve bağlantıları, internete açık ve çok faktörlü doğrulaması olmayan uzak masaüstü ya da VPN girişleri, yaması yapılmamış cihazlar, sızmış şifreler ve dış firmaların uzaktan erişim araçlarıdır.
Fidye yazılımından kurtulma mümkün mü?
En güvenilir yol, giriş noktası kapatıldıktan sonra temiz ve sağlam bir yedekten geri dönmektir. Fidyeyi ödemek verinin geri geleceğini garanti etmez. Bu yüzden yedeğin saldırganın erişemeyeceği yerde durması ve geri dönüşünün önceden test edilmesi gerekir.
Antivirüs fidye yazılımına karşı yeterli mi?
Tek başına yeterli değildir. EDR (uç nokta tespit ve müdahale) şüpheli davranışı yakalayıp durdurabilir, ama uyarılarının birisi tarafından izlenmesi gerekir. Yama, MFA, yetki ve yedek olmadan hiçbir güvenlik yazılımı işi tek başına çözmez.
Fidye yazılımı saldırısı KVKK’ya bildirilmeli mi?
Kişisel veriler etkilendiyse evet. Kurul’un 2019/10 sayılı kararına göre ihlal öğrenildikten sonra gecikmeksizin ve en geç 72 saat içinde Kurul’a bildirilmeli, etkilenen kişilere de makul en kısa sürede bilgi verilmelidir. Uygulamadan önce güncel düzenlemeyi kontrol edin.
İlgili hizmet: Bilgi teknolojileri