3-2-1 yedekleme kuralı nedir? Yedeğin gerçekten geri dönüp dönmediği nasıl test edilir
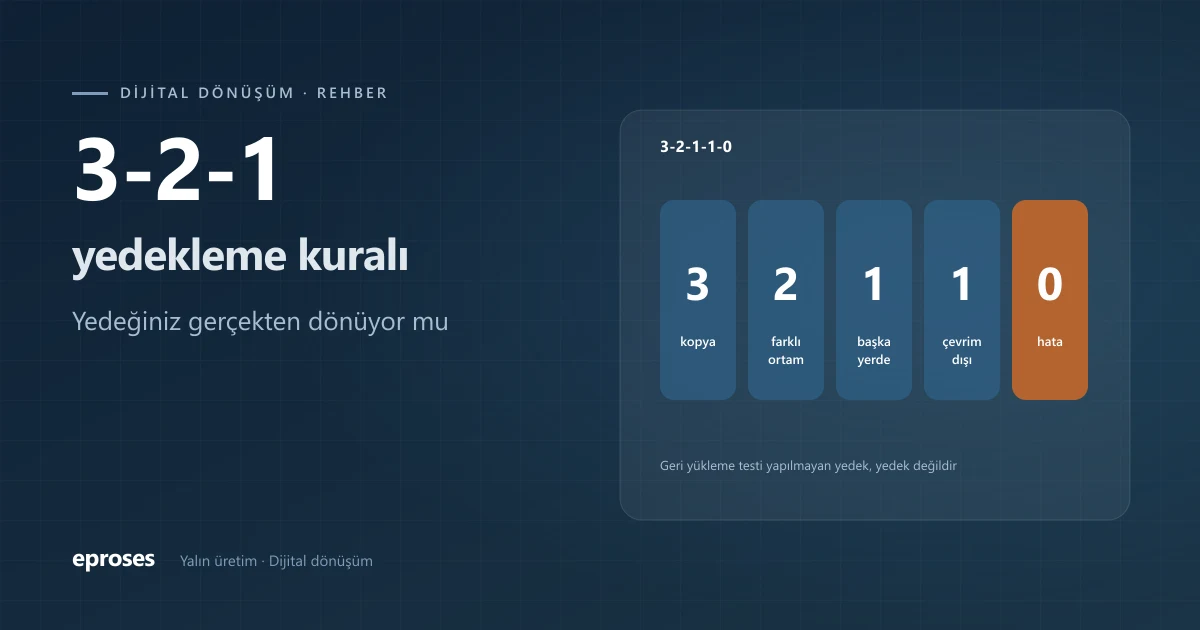
3-2-1 yedekleme kuralı; verinin en az 3 kopyasının, 2 farklı ortamda ve bunlardan 1’inin başka bir fiziksel yerde tutulmasıdır. Fidye yazılımlarına karşı genişletilmiş hali 3-2-1-1-0’dır: ek olarak 1 kopya çevrim dışı ya da değiştirilemez (immutable) olur ve geri yükleme testlerinde 0 hata hedeflenir.
3-2-1 yedekleme kuralı nedir?
Arkadaşlar, sahada en sık duyduğumuz cümle “yedeğimiz var”. Sonra soruyoruz: Nerede? Çoğu zaman cevap sunucunun yanındaki harici disk ya da aynı sunucudaki ikinci bir klasör. Bu, sunucu bozulduğunda işe yarayabilir; ama yangında, hırsızlıkta ya da fidye yazılımında ikisi birlikte gider.
3-2-1 kuralı bu riski üç sayıyla bölüyor:
- 3 kopya: Çalışan asıl veri artı en az 2 yedek.
- 2 farklı ortam: Örneğin biri yerel disk ya da ağ depolama, diğeri bant, ayrı bir depolama cihazı ya da bulut. Aynı türden bir arıza ikisini birden götürmesin.
- 1 kopya başka yerde: Binada olan bir olay o kopyaya ulaşamasın; başka bir lokasyon ya da bulut.
3-2-1-1-0 nedir? Immutable yedek neden gerekli?
Fidye yazılımları artık yalnızca dosyaları değil, ulaşabildikleri yedekleri de hedef alıyor. Ağdan erişilebilen her yedek, saldırgan için de erişilebilir olabilir. Bu yüzden kural iki adım genişletildi:
- 1 kopya çevrim dışı (offline, air-gapped) ya da değiştirilemez (immutable): Çevrim dışı kopya ağa bağlı değildir; değiştirilemez kopya ise belirlenen süre dolmadan, yönetici şifresiyle bile silinemez ve üzerine yazılamaz.
- 0 hata: Yedekten geri yükleme düzenli olarak test edilir ve test hatasız tamamlanmadan yedek “var” sayılmaz.
Yedekleme nasıl yapılır? KOBİ için asgari düzen
Belirli bir ürün önermiyoruz; hangi yazılımı kullanırsanız kullanın, kurulması gereken düzen aynı:
- 1. Neyin yedekleneceğini listeleyin: ERP ve muhasebe veritabanı, dosya sunucusu, e-posta, bulut uygulamalarındaki veri, makine ve ağ cihazı ayarları.
- 2. Her veri için ne sıklıkla yedek alınacağını kabul edilebilir veri kaybına (RPO, Recovery Point Objective, kurtarma noktası hedefi) göre belirleyin.
- 3. Yedekleri 3-2-1-1-0’a göre dağıtın; en az bir kopya ağdan ayrı ya da değiştirilemez olsun.
- 4. Yedek sisteminin yönetici hesabını günlük kullanılan hesaplardan ayırın ve çok faktörlü doğrulamayla koruyun.
- 5. Yedekleri şifreleyin ve şifreleme anahtarını yedekle aynı yerde saklamayın.
- 6. Saklama süresini belirleyin: Kaç günlük, kaç haftalık, kaç aylık yedek tutulacak. Fark edilmesi geç kalan bir sorunda eski bir temiz yedeğe ihtiyaç olur.
- 7. Yedek işinin her sabah başarılı mı başarısız mı bittiğine birinin baktığından emin olun.
Yedekleme nasıl geri yüklenir? Önceden yazılı adımlar
Geri yükleme, kriz anında ilk kez yapılacak bir iş olmamalı. Her kritik sistem için şu adımların yazılı olması gerekiyor:
- 1. Hangi tarihin yedeğinden dönüleceğine karar verin; fidye yazılımında saldırıdan önceki temiz yedeği bulmak gerekebilir.
- 2. Geri yüklemeyi önce ayrı bir ortama yapın; asıl sistemin üzerine doğrudan yazmayın.
- 3. Geri dönen veriyi kontrol edin: veritabanı açılıyor mu, son kayıt hangi saate ait, kullanıcılar giriş yapabiliyor mu?
- 4. Bağımlı sistemleri sırayla ayağa kaldırın: ağ, kimlik doğrulama, veritabanı, uygulama.
- 5. Geri yüklemenin başladığı ve bittiği saati kaydedin; bu süre gerçek kurtarma sürenizdir.
Yedeğin gerçekten dönüp dönmediğini nasıl test ederiz?
Yedek yazılımının “başarılı” demesi, verinin geri döneceği anlamına gelmiyor. Sahada gördüğümüz durumlar: yedek alınıyor ama veritabanı açıkken alındığı için bozuk, yedek alınıyor ama yeni eklenen klasör listede yok, yedek var ama şifresini bilen kişi işten ayrılmış. Bunlar ancak geri yükleme testiyle ortaya çıkıyor.
Bizim önerdiğimiz test takvimi şu: Her ay rastgele seçilen birkaç dosyanın geri yüklenmesi; her üç ayda bir kritik bir veritabanının ayrı ortamda tamamen geri getirilip açılması; yılda bir felaket kurtarma tatbikatıyla birlikte kritik sistemlerin tamamının geri getirilmesi. Her test tarih, süre ve sonuçla kayda geçirilmeli.
Geri yükleme ne kadar sürer? Örnek verelim
Örnek verelim: 500 GB’lık bir dosya sunucusu yedeği var ve yedek cihazından saniyede ortalama 100 MB okunabiliyor. 500 GB yaklaşık 500.000 MB eder; 500.000 ÷ 100 = 5.000 saniye, yani yaklaşık 83 dakika. Bu sadece veriyi taşıma süresi; sunucuyu hazırlamak, kontrol etmek ve kullanıcıları bağlamak da eklenince süre birkaç saate çıkabilir.
Aynı yedek bulutta duruyorsa ve internet hattından saniyede 25 MB indirilebiliyorsa: 500.000 ÷ 25 = 20.000 saniye, yaklaşık 5,6 saat. Yönetimin “en geç 4 saatte dönmeli” dediği bir sistemde bu yedek tek başına hedefi karşılamaz. Bu yüzden süreyi tahminle değil, testte ölçerek yazıyoruz. RTO ve RPO kararını felaket kurtarma planı rehberimizde anlattık.
Yedeklemede sık yapılan hatalar
En sık gördüğümüz hata, senkronizasyonu yedek sanmak. Bulut klasör eşitleme, silinen ya da şifrelenen dosyayı da diğer tarafa aynen taşır; geçmiş sürümleri sınırlı tutar. İkincisi, yedek diskinin sürekli sunucuya takılı kalması. Üçüncüsü, yedek uyarı e-postalarının kimsenin okumadığı bir adrese gitmesi. Dördüncüsü, bulut uygulamalarındaki verinin “zaten bulutta” diye hiç yedeklenmemesi; hizmet sağlayıcının altyapıyı koruması, sizin silinen verinizi geri getireceği anlamına gelmeyebilir, sözleşmenizi kontrol edin.
Kişisel veri içeren yedeklerde saklama süresi ve imha da KVKK kapsamındadır; uygulamadan önce güncel düzenlemeyi kontrol edin.
Yedek, emeğin sigortasıdır
Bir işletmenin verisi, yıllar boyunca çalışan arkadaşlarımızın tek tek girdiği siparişler, faturalar, reçeteler ve ölçümlerdir. Düzenli alınan ve geri döndüğü test edilen bir yedek, o emeğin bir sabah kaybolmamasının güvencesidir.
Siz de yedekleme düzeninizi 3-2-1-1-0’a göre gözden geçirmek ya da ilk geri yükleme testinizi birlikte yapmak isterseniz bizimle iletişime geçebilirsiniz. Sormak istediğiniz her konuda gerekli desteği vermeye hazırız.
Sık sorulan sorular
3-2-1 yedekleme kuralı nedir?
Verinin en az 3 kopyasının tutulması, bu kopyaların 2 farklı ortamda bulunması ve bunlardan 1’inin başka bir fiziksel yerde saklanmasıdır. Amaç tek bir arızanın, yangının ya da hırsızlığın tüm kopyaları birlikte götürmesini önlemektir.
3-2-1-1-0 kuralı ne demek?
3-2-1 kuralına iki ek getirir: 1 kopyanın çevrim dışı ya da değiştirilemez (immutable) olması ve geri yükleme testlerinde 0 hata olması. Fidye yazılımlarının ağdan erişilebilen yedekleri de hedef alması nedeniyle yaygınlaşmıştır.
Immutable yedek nedir?
Belirlenen saklama süresi dolmadan silinemeyen ve üzerine yazılamayan yedektir. Yönetici hesabı ele geçirilse bile bu süre içinde yedek değiştirilemediği için fidye yazılımına karşı son savunma hattı olur.
Yedekleme nasıl geri yüklenir?
Önce dönülecek yedeğin tarihi seçilir, geri yükleme asıl sistemin üzerine değil ayrı bir ortama yapılır, veritabanının açıldığı ve son kaydın saati kontrol edilir, ardından bağımlı sistemler sırayla ayağa kaldırılır. Adımlar kriz öncesinde yazılı olmalıdır.
Yedekler ne sıklıkla test edilmeli?
Her ay birkaç dosyanın, her üç ayda bir kritik bir veritabanının ayrı ortamda tamamen geri yüklenmesi ve yılda bir kritik sistemlerin tamamının tatbikatla geri getirilmesi iyi bir başlangıçtır. Her test tarih, süre ve sonuçla kaydedilmelidir.
İlgili hizmet: Bilgi teknolojileri