ISO 27001 belgesi nasıl alınır? Süreç, hazırlık ve gerekenler
ISO 27001 belgesi; kurum bilgi güvenliği yönetim sistemini (BGYS) kurup iç denetim ve yönetimin gözden geçirmesi dahil bir süre işlettikten sonra, akredite bir belgelendirme kuruluşunun iki aşamalı denetiminden geçerek alınır. ISO/IEC 27001, BGYS’nin şartlarını tanımlayan uluslararası standarttır; geçerli sürümü Ekim 2022’de yayımlanan ISO/IEC 27001:2022’dir.
ISO 27001 nedir, ne işe yarar?
Arkadaşlar, ISO 27001’i bir güvenlik ürünü ya da bir BT projesi gibi düşünmeyin. ISO/IEC 27001, bilgi güvenliği yönetim sisteminin (BGYS; literatürde ISMS, Information Security Management System) nasıl kurulacağını, işletileceğini ve iyileştirileceğini tarif eden bir yönetim sistemi standardı. Amacı bilginin gizliliğini, bütünlüğünü ve erişilebilirliğini korumak.
Ne işe yaradığına gelince: Biz sahada belgeye en çok iki sebeple yönelindiğini görüyoruz. Birincisi müşteri ya da ihale şartı; özellikle yurt dışına tedarik edenlerden güvenlik anketiyle birlikte isteniyor. İkincisi, yaşanan bir olaydan sonra “bu işi kişilere değil sisteme bağlayalım” kararı. İkinci sebeple başlayanlar belgeyi daha kalıcı yaşatıyor.
ISO 27001:2022 ile ne değişti? Geçiş tarihleri
Standardın 2013 sürümünün yerini Ekim 2022’de yayımlanan ISO/IEC 27001:2022 aldı. En görünür değişiklik Ek A’daki kontrol listesinde: 2013 sürümündeki 114 kontrol, 2022 sürümünde 93 kontrole indirildi ve dört temaya toplandı.
- Organizasyonel kontroller: 37.
- İnsan kontrolleri: 8.
- Fiziksel kontroller: 14.
- Teknolojik kontroller: 34. Toplam 37 + 8 + 14 + 34 = 93.
- Geçiş süresi: Yayından itibaren üç yıl, 31 Ekim 2025’te sona erdi. Bu tarihten sonra 2013 sürümüne göre verilmiş belgeler geçerliliğini yitirdi.
- Bugün yapılan ilk belgelendirme ve yeniden belgelendirme denetimleri 2022 sürümüne göre yapılıyor.
ISO 27001 belgesi nasıl alınır? Adım adım
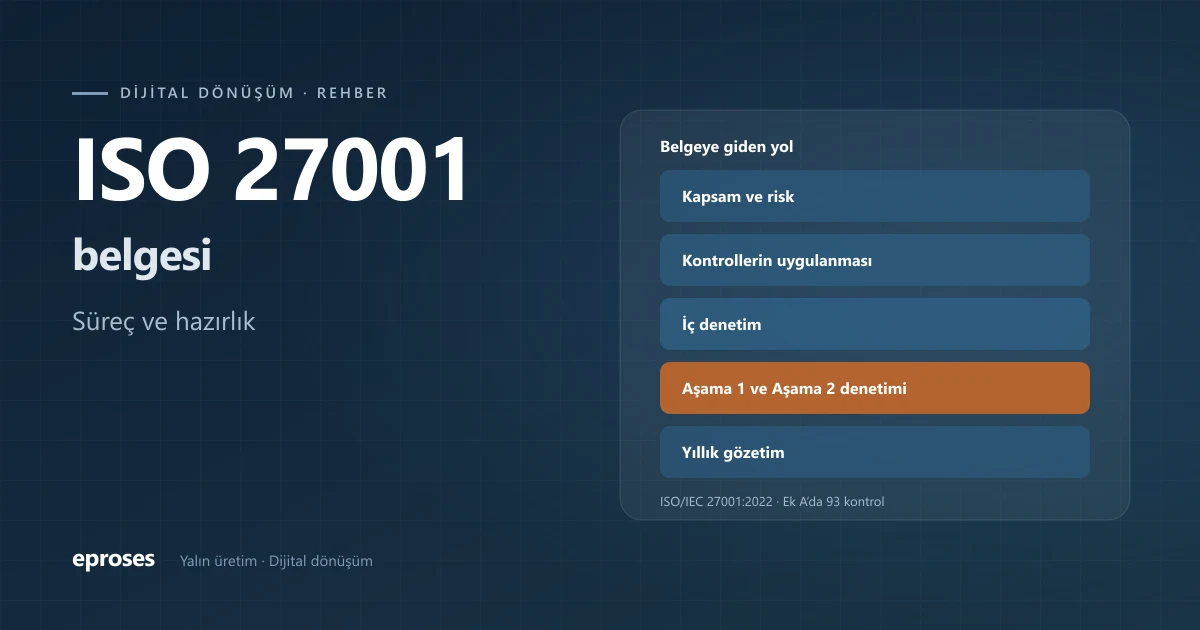
Belge süreci, sistemi kurmak ve işletmek ile denetimden geçmek olarak iki parçadan oluşuyor. Sıralama şöyle:
- 1. Kapsamı belirleyin: Hangi lokasyon, hangi süreç, hangi sistemler belgenin içinde? Kapsamı dar ama gerçek tutmak, geniş ama kâğıtta kalan bir kapsamdan iyidir.
- 2. Varlık envanterini çıkarın: bilgi, yazılım, donanım, hizmet ve bunları kullanan insanlar.
- 3. Risk değerlendirmesi yapın: Her varlık için tehdit ve açıklıkları, olasılık ve etkiyi yazın; kabul edilebilir risk seviyesini yönetim belirlesin.
- 4. Uygulanabilirlik Bildirgesi’ni (SoA, Statement of Applicability) hazırlayın: Ek A’daki 93 kontrolün her biri için uygulanıyor mu, neden uygulanıyor ya da neden dışarıda bırakıldı?
- 5. Kontrolleri uygulayın: erişim yönetimi, yedekleme, yama, tedarikçi güvenliği, olay yönetimi, eğitim gibi.
- 6. Sistemi işletin: Kayıtlar birikmeli; denetçi “yazdınız mı” değil “yaşattınız mı” diye bakar.
- 7. İç denetim yapın ve yönetimin gözden geçirmesini (YGG) toplantıyla kayda geçirin.
- 8. Aşama 1 denetimi: Belgelendirme kuruluşu dokümantasyonu ve hazırlık durumunu inceler.
- 9. Aşama 2 denetimi: Sistemin sahada gerçekten işleyip işlemediğine bakılır; uygunsuzluklar kapatılınca belge verilir.
ISO 27001 belgesi almak için gerekenler: hangi dokümanlar?
Standart bazı bilgilerin yazılı tutulmasını şart koşuyor. Sahada denetçinin ilk istediği belgeler genellikle şunlar oluyor:
- BGYS kapsamı ve bilgi güvenliği politikası.
- Risk değerlendirme ve risk işleme yöntemi ile sonuçları.
- Uygulanabilirlik Bildirgesi (SoA).
- Bilgi güvenliği hedefleri ve bunların nasıl ölçüldüğü.
- Görev ve sorumluluklar, yetkinlik ve eğitim kayıtları.
- Olay kayıtları, düzeltici faaliyetler, iç denetim raporu ve YGG tutanağı.
ISO 27001 belgesi nereden alınır? Belgelendirme kuruluşu seçimi
Belgeyi danışmanlık firması değil, belgelendirme kuruluşu verir. Aynı kuruluşun hem danışmanlık yapıp hem denetlemesi bağımsızlık açısından kabul görmez; bu iki rolü ayırın.
Kuruluş seçerken belgenin akredite olup olmadığına bakın. Türkiye’de akreditasyon kurumu TÜRKAK; yurt dışında ise o ülkenin akreditasyon kurumu. Müşteriniz belgeyi yurt dışında kullanacaksa, akreditasyon kurumunun uluslararası karşılıklı tanıma anlaşmalarına taraf olup olmadığını ve belgelendirme kuruluşunun ISO 27001 için akreditasyon kapsamını kontrol edin. Akreditasyonsuz belge, sizden belge isteyen müşteride çoğu zaman karşılık bulmaz.
Süreyi ve maliyeti ne belirler? Örnek verelim
Rakam vermiyoruz, çünkü her işletmede kalemler farklı. Süreyi ve maliyeti belirleyen kalemler şunlar: kapsamdaki çalışan ve lokasyon sayısı, sistemlerin karmaşıklığı, denetim gün sayısı, mevcut güvenlik altyapısındaki eksikler ve en önemlisi işi içeride kimin, haftada kaç saat yürüteceği.
Örnek verelim, varsayımsal bir takvim: Kapsam, envanter ve risk değerlendirmesi 2 ay; kontrollerin uygulanması 3 ay; kayıtların birikmesi, iç denetim ve YGG için sistemi işletme 2 ay. Toplam 2 + 3 + 2 = 7 ay sonra Aşama 1 denetimine girilir. İçeride bu işe haftada 6 saat ayıran bir sorumlu, 7 ayda yaklaşık 30 hafta × 6 = 180 saat emek koymuş olur. Bu emeği planlamadan başlanan projeler genellikle Aşama 2’de takılıyor.
Belge alındıktan sonra ne olur? Gözetim denetimleri
ISO 27001 belgesi üç yıllık bir döngüyle verilir. Arada her yıl gözetim denetimi yapılır, üçüncü yılın sonunda yeniden belgelendirme denetimi gelir. Yani belge bir kere alınıp çerçevelenen bir şey değil; risk değerlendirmesi, iç denetim ve YGG her yıl yeniden döner.
BT tarafındaki tedbirler KVKK ile de büyük ölçüde örtüşüyor; erişim, log, yedek ve şifreleme konusunu “KVKK teknik ve idari tedbirler listesi” rehberimizde ayrıca anlattık. Standardın şartları ve belgelendirme kuralları güncellenebildiği için belgelendirme kuruluşunuzla güncel düzenlemeyi kontrol edin.
Belge, ekibin görünmeyen emeğinin kaydıdır
ISO 27001, gece yedeği kontrol eden, şifre politikasını anlatan, tedarikçiye güvenlik anketi gönderen arkadaşlarımızın emeğini kayda geçiriyor. Siz de ISO 27001 belgesine sahada işleyen bir sistemle hazırlanmak isterseniz bizimle iletişime geçebilirsiniz. Sormak istediğiniz her konuda gerekli desteği vermeye hazırız.
Sık sorulan sorular
ISO 27001 nedir kısaca?
ISO/IEC 27001, bilgi güvenliği yönetim sisteminin (BGYS) kurulması, işletilmesi ve sürekli iyileştirilmesi için şartları belirleyen uluslararası standarttır. Geçerli sürümü ISO/IEC 27001:2022’dir ve Ek A’da dört temaya ayrılmış 93 kontrol içerir.
ISO 27001 belgesi nasıl alınır?
Kapsam belirlenir, varlık envanteri ve risk değerlendirmesi yapılır, Uygulanabilirlik Bildirgesi hazırlanır, kontroller uygulanır ve sistem iç denetim ile yönetimin gözden geçirmesi dahil işletilir. Ardından akredite bir belgelendirme kuruluşu Aşama 1 ve Aşama 2 denetimlerini yapar; uygunsuzluklar kapatılınca belge verilir.
ISO 27001 belgesi nereden alınır?
Belge, akredite bir belgelendirme kuruluşundan alınır; danışmanlık firması belge veremez. Türkiye’de akreditasyon TÜRKAK tarafından verilir. Kuruluşun ISO 27001 için akreditasyon kapsamını ve belgenin hangi akreditasyon kurumu altında düzenlendiğini kontrol edin.
ISO 27001:2013 belgesi hâlâ geçerli mi?
Hayır. 2013 sürümünden 2022 sürümüne geçiş süresi 31 Ekim 2025’te sona erdi. Bu tarihe kadar geçiş denetimini tamamlamayan kuruluşların 2013 belgeleri geçerliliğini yitirdi; yeniden belge için 2022 sürümüne göre ilk belgelendirme gerekir.
ISO 27001 belgesi ne kadar geçerlidir?
Belge üç yıllık döngüyle verilir. Bu sürede her yıl gözetim denetimi yapılır, üçüncü yılın sonunda yeniden belgelendirme denetimiyle belge yenilenir. Gözetim denetimlerinde sistemin işlemediği görülürse belge askıya alınabilir.
İlgili hizmet: Bilgi teknolojileri